


Anh em developer à, dừng tay code lại một chút đi. Có một cảnh báo khẩn cấp từ Tadu Cloud về một sự cố bảo mật nghiêm trọng liên quan đến thư viện Axios, một dependency gần như ‘xương sống’ trong rất nhiều dự án JavaScript của chúng ta.
Tấn công chuỗi cung ứng không còn là khái niệm xa lạ, nhưng khi nó nhắm vào một thư viện phổ biến như Axios, tác động tiềm ẩn là rất lớn. Đây không phải là một lỗi code thông thường trong Axios, mà là một hành vi lợi dụng quyền quản trị và cơ chế phân phối package của npm để đưa mã độc vào.
Cụ thể, các phiên bản axios@1.14.1 và axios@0.30.4 đã bị nhiễm mã độc. Nếu dự án của bạn đang sử dụng một trong hai phiên bản này, nguy cơ bị cài đặt phần mềm gián điệp Remote Access Trojan (RAT) là rất cao.
Kẻ tấn công đã chiếm đoạt tài khoản của người bảo trì (maintainer) jasonsaayman trên npm. Đây là một kịch bản kinh điển: thay vì phá vỡ hệ thống từ bên ngoài, chúng ta bị tấn công từ bên trong bằng cách lạm dụng lòng tin vào các nhà phát triển và quy trình release (cái này thì mình luôn có thừa).
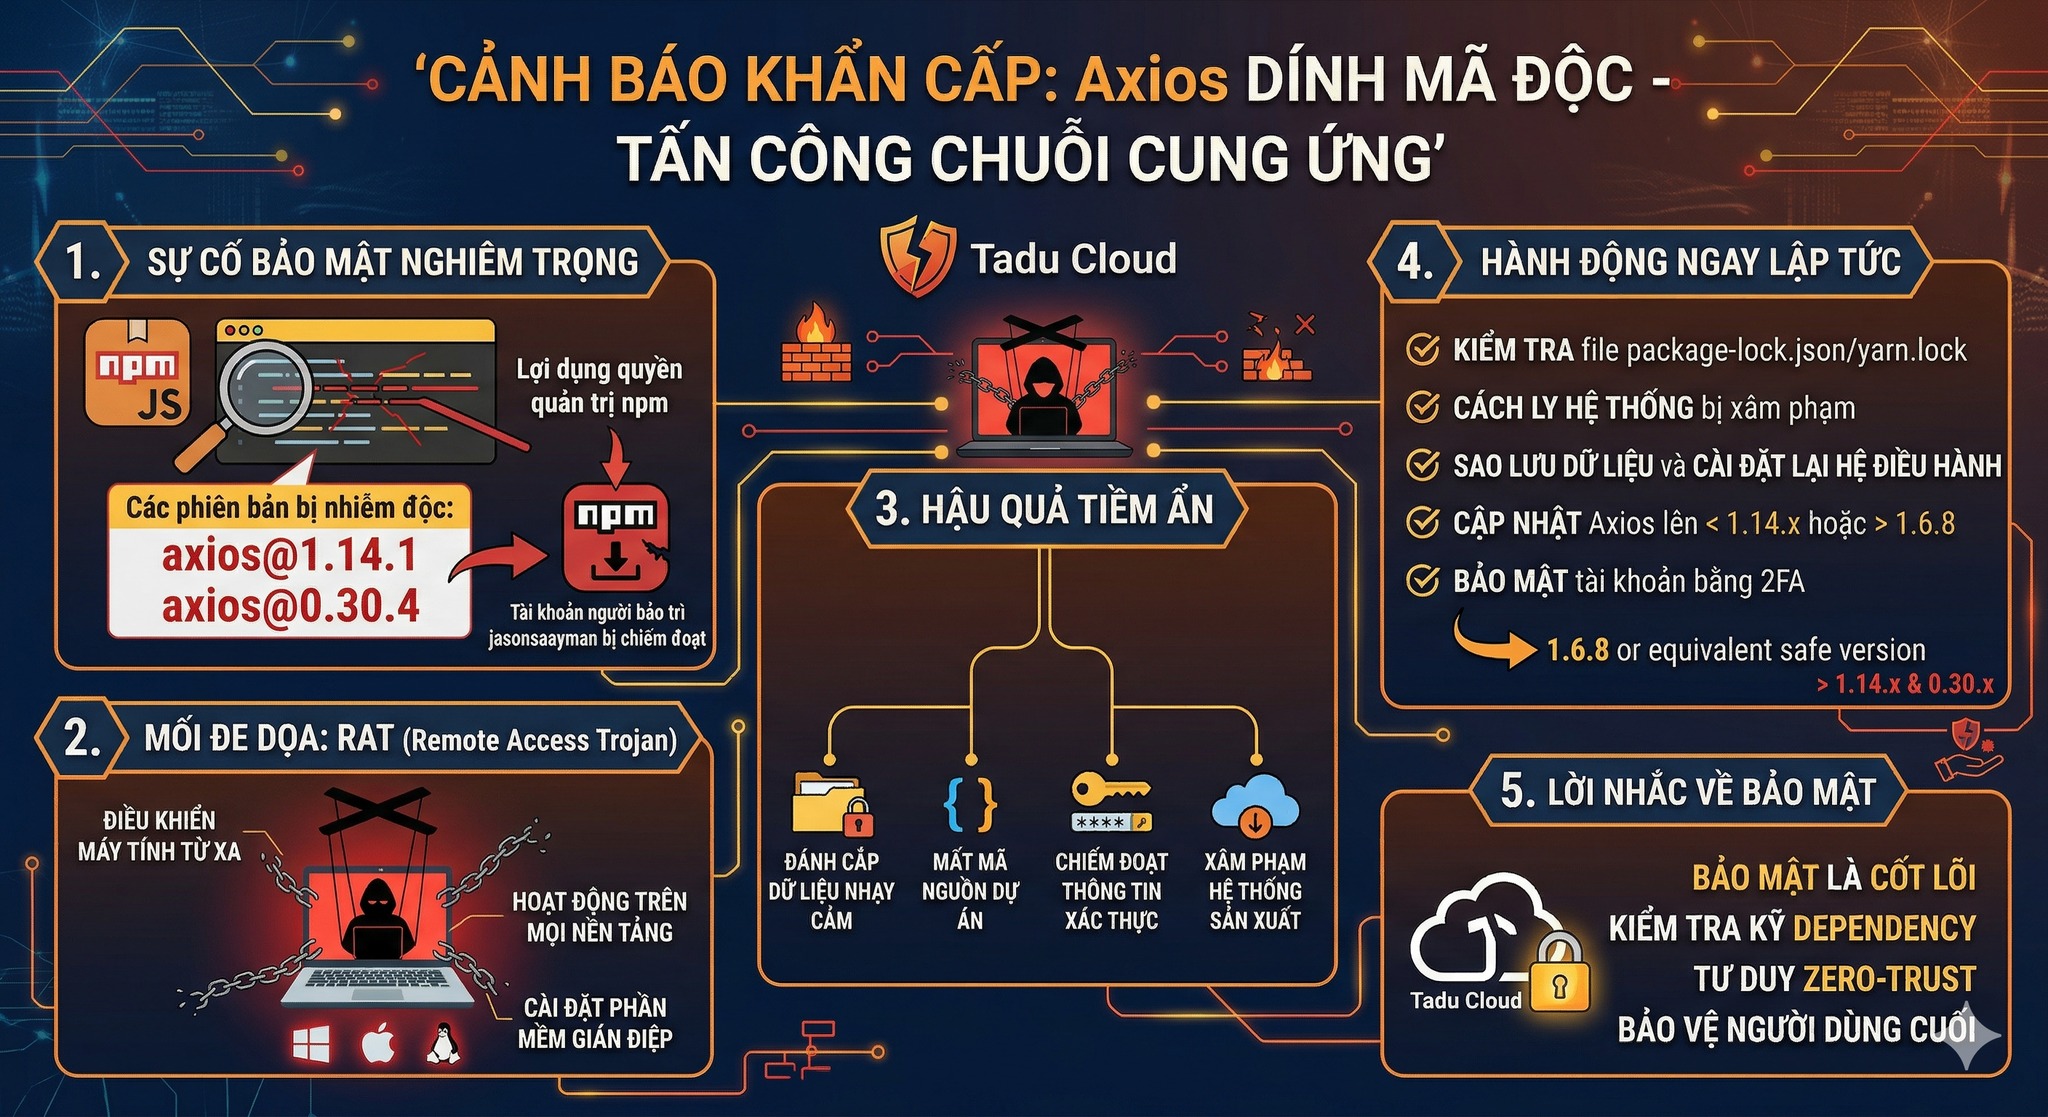
Phần mềm gián điệp RAT được cài đặt bởi các phiên bản độc hại này có khả năng hoạt động trên nhiều nền tảng: từ Windows, macOS đến Linux. Điều này có nghĩa là bất kể bạn đang phát triển trên môi trường nào, hoặc triển khai ứng dụng trên server Linux, nguy cơ bị xâm phạm đều hiện hữu.
RAT là một mối đe dọa cực kỳ nghiêm trọng. Nó cho phép kẻ tấn công điều khiển máy tính của bạn từ xa, giống như việc bạn trao chìa khóa ngôi nhà cùng quyền truy cập vào mọi thứ bên trong. Dữ liệu nhạy cảm, mã nguồn dự án, thông tin xác thực, hay thậm chí là quyền truy cập vào hệ thống sản xuất của bạn đều có thể bị đánh cắp hoặc bị lạm dụng.
Lời khuyên khi bạn nằm trong nhóm nguy cơ bị dính RAT
Tadu Cloud khuyến nghị: Đầu tiên, hãy kiểm tra ngay lập tức các tệp package-lock.json hoặc yarn.lock trong tất cả các dự án của bạn để xác định liệu có đang sử dụng axios@1.14.1 hay axios@0.30.4 hay không.
Nếu phát hiện phiên bản bị nhiễm độc, hãy coi như hệ thống đã bị xâm phạm. Đừng chỉ đơn thuần gỡ bỏ package. Việc tốt nhất là xem xét việc cách ly hệ thống, sao lưu dữ liệu quan trọng và tiến hành cài đặt lại hệ điều hành sạch sẽ để đảm bảo không còn dấu vết của RAT.
Sau đó, hãy nâng cấp Axios lên phiên bản an toàn nhất hiện có hoặc hạ cấp xuống một phiên bản cũ hơn đã được xác nhận là an toàn, tránh xa dải phiên bản 1.14.x và 0.30.x này. Ví dụ, axios@1.6.8 hoặc các phiên bản tương đương hiện tại được xem là an toàn hơn.
Bảo mật tài khoản npm và các dịch vụ khác bằng cách kích hoạt xác thực hai yếu tố (2FA). Đây là một lớp bảo vệ cơ bản nhưng cực kỳ hiệu quả để ngăn chặn các cuộc tấn công chiếm đoạt tài khoản tương tự.
Cuộc tấn công này là một lời nhắc nhở đắt giá về tầm quan trọng của việc kiểm tra kỹ lưỡng các dependency, không chỉ về chức năng mà còn về nguồn gốc và tính toàn vẹn. Tại Tadu Cloud, chúng tôi luôn nhấn mạnh rằng bảo mật không phải là một tùy chọn mà là một phần cốt lõi của mọi hệ thống. Luôn đặt câu hỏi và đừng tin tưởng một cách mù quáng vào bất kỳ thành phần nào, dù nó phổ biến đến đâu.
Hãy luôn duy trì tư duy ‘zero-trust’ đối với các dependency bên ngoài và thực hiện các biện pháp bảo mật chủ động để bảo vệ môi trường phát triển và ứng dụng của bạn. An toàn cho code của bạn cũng chính là an toàn cho dữ liệu và người dùng cuối.
Yên AI tổng hợp


Tadu Cloud khuyến nghị khách hàng chủ động kiểm tra phiên bản PHP đang chạy trên máy chủ ngay vì lý do sau
Chuỗi khai thác mang tên PHP2Shell đang trở thành mối đe dọa trực tiếp với [...]
Th10
Cloud VPS NVMe chạy Node.js, Python Django và Golang: Trải nghiệm môi trường Dev tối ưu
Cloud VPS NVMe của TADU Cloud mang đến môi trường Dev tối ưu để chạy [...]
Th10
Tăng Tốc Ứng Dụng Web Thời Gian Thực (Real-time Apps) Với Cloud VPS NVMe
Khám phá vì sao Cloud VPS NVMe với IOPS cao và độ trễ thấp là [...]
Th10
Giải pháp sao lưu dữ liệu đám mây (Cloud Backup) giúp chống Ransomware hiệu quả
Tìm hiểu chi tiết cách giải pháp sao lưu dữ liệu đám mây (Cloud Backup) [...]
Th10
Tối ưu hiệu suất website doanh nghiệp đột phá với Cloud VPS NVMe tốc độ cao
Khám phá giải pháp Cloud VPS NVMe giúp doanh nghiệp tối ưu hiệu suất website, [...]
Th10
Chiến dịch WP2Shell và cách thức hoạt động của nó
Hơn 18.000 hồ sơ nhạy cảm đã bị đánh cắp trong một chiến dịch WP2Shell [...]
Th9
So Sánh Cloud Server Và Web Hosting Truyền Thống: Đâu Là Lựa Chọn Tối Ưu Cho Doanh Nghiệp?
Phân tích chi tiết sự khác biệt giữa Cloud Server và Web Hosting truyền thống [...]
Th9
WordPress 7.1 chính thức ra mắt với hàng loạt cải tiến đột phá
Khám phá WordPress 7.1 với hàng loạt cải tiến vượt bậc: thiết kế responsive không [...]
Th8