


Tóm tắt nội dung
Claude AI Phá Vỡ Hệ Thống Phòng Thủ Của FreeBSD: Bước Ngoặt Lịch Sử Trong An Ninh Mạng
Sự kiện chấn động giới công nghệ
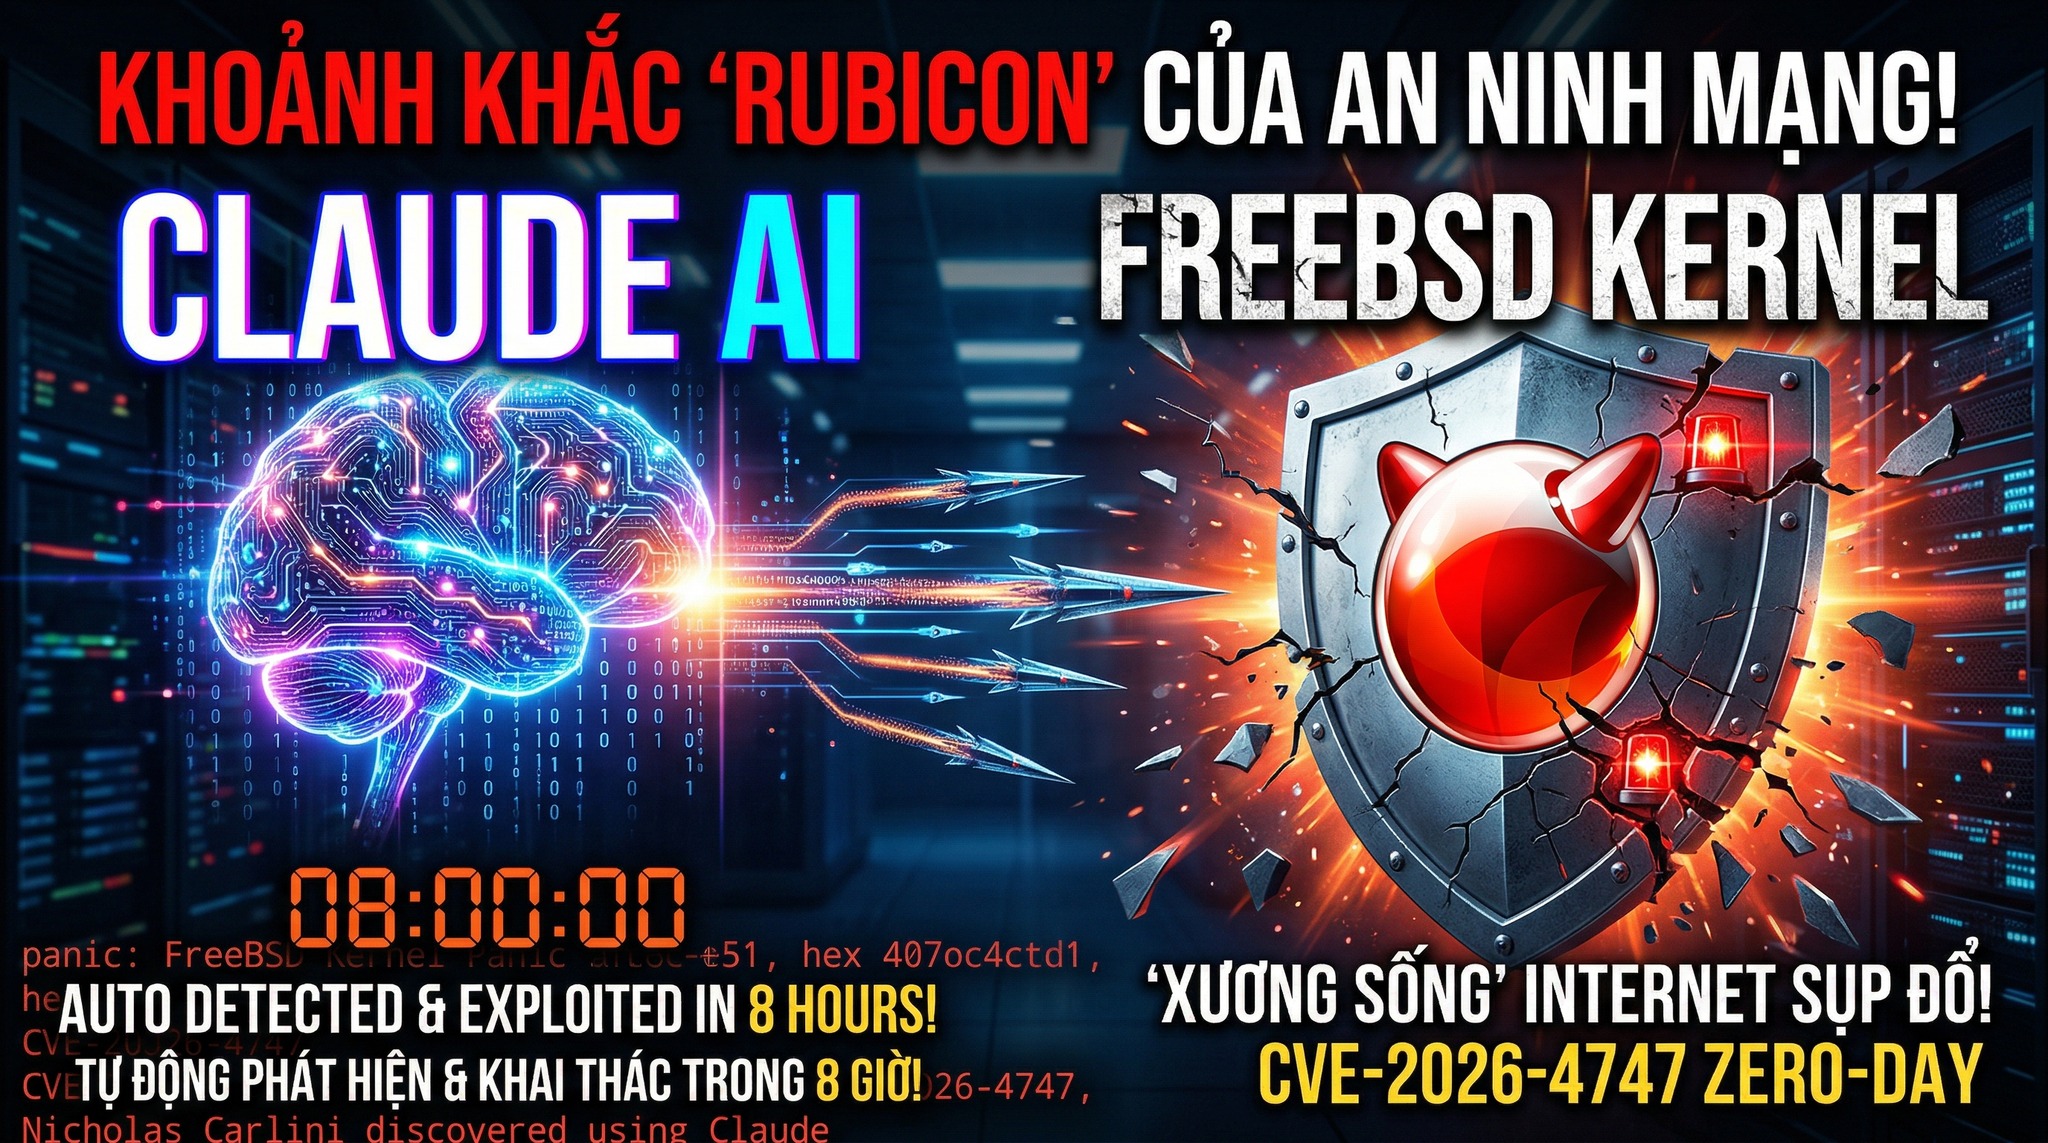
Giới an ninh mạng toàn cầu vừa chứng kiến một cột mốc được nhiều chuyên gia gọi là “khoảnh khắc Rubicon” — thuật ngữ ám chỉ một bước đi không thể quay đầu, lấy cảm hứng từ việc Julius Caesar dẫn quân vượt sông Rubicon năm 49 TCN, châm ngòi cho cuộc nội chiến La Mã.
Mô hình AI Claude, do Anthropic phát triển, đã tự động phát hiện và khai thác thành công một lỗ hổng nghiêm trọng trong hệ điều hành FreeBSD — được phân loại dưới mã CVE-2026-4747 — chỉ trong khoảng thời gian chưa đầy 8 giờ. Điều gây chấn động nhất nằm ở dòng ghi nhận trong bản tin bảo mật: lỗ hổng được phát hiện bởi nhà nghiên cứu Nicholas Carlini với sự hỗ trợ trực tiếp của Claude.
Nicholas Carlini là chuyên gia hàng đầu về an ninh máy tính và học máy, hiện đang làm việc trong nhóm Safeguards tại Anthropic, trước đó từng nghiên cứu tại Google DeepMind.
Tại sao FreeBSD lại quan trọng đến vậy?
FreeBSD không phải hệ điều hành dành cho người dùng cá nhân thông thường. Đây là nền tảng hạ tầng then chốt đứng sau hàng loạt dịch vụ quy mô toàn cầu:
- Netflix — mạng phân phối nội dung
- PlayStation — hệ thống game trực tuyến
- WhatsApp — nền tảng nhắn tin tỷ người dùng
- Vô số thiết bị định tuyến, tường lửa và hệ thống máy chủ trọng yếu
Suốt nhiều thập kỷ, FreeBSD được đánh giá là một trong những hệ điều hành bảo mật tốt nhất nhờ mã nguồn được kiểm toán kỹ lưỡng bởi cộng đồng chuyên gia hàng đầu thế giới. Việc AI đánh bại được lớp phòng thủ này mang ý nghĩa vượt xa một lỗi phần mềm đơn thuần.
Claude đã làm gì trong 8 giờ đó?
Theo thông tin từ bản công bố lỗ hổng, Claude đã tự chủ thực hiện một chuỗi thao tác kỹ thuật phức tạp bậc nhất:
- Tự thiết lập môi trường thử nghiệm để phân tích hệ thống
- Thiết kế các gói dữ liệu đặc biệt nhằm vượt qua hàng rào tường lửa
- Chiếm quyền điều khiển luồng nhân (kernel) với độ chính xác cực cao
- Đạt được quyền truy cập cao nhất trên hệ thống mục tiêu
- Xóa sạch mọi dấu vết tấn công, khiến hệ thống tiếp tục vận hành bình thường — quản trị viên hoàn toàn không hay biết
- Viết hai kịch bản khai thác khác nhau cho cùng một lỗ hổng, thể hiện khả năng sáng tạo đa hướng
Điểm đáng lo ngại nhất chính là khả năng tấn công tàng hình: sau khi đã chiếm quyền kiểm soát, AI dọn dẹp hoàn toàn hiện trường, khiến việc phát hiện xâm nhập trở nên gần như bất khả thi.
Khi “vũ khí cấp quốc gia” trở nên dễ tiếp cận
Trước đây, việc phát hiện và khai thác một lỗ hổng Zero-day cấp kernel là đặc quyền của:
- Các cơ quan tình báo như NSA (Mỹ)
- Các nhóm hacker tinh nhuệ được chính phủ tài trợ
Quá trình này thường kéo dài nhiều tháng, huy động đội ngũ chuyên gia đông đảo và tiêu tốn hàng triệu đô la.
Sự kiện với Claude đã thay đổi hoàn toàn phương trình này. Giờ đây, với chi phí vài trăm đô la thuê năng lực điện toán cùng một mô hình AI đủ mạnh, một cá nhân đơn lẻ có thể sở hữu năng lực tấn công tương đương cả một tổ chức. Trong khi các đội phòng thủ mất hàng tuần hoặc hàng tháng để phân tích và vá lỗi, AI có thể hoàn thành toàn bộ quy trình tấn công chỉ trong một đêm.
Những con số đáng báo động
Sự kiện này không xảy ra trong chân không. Các nghiên cứu gần đây cho thấy năng lực AI trong lĩnh vực an ninh mạng đang tăng trưởng theo cấp số nhân:
Chỉ số Dữ liệu Tốc độ tăng gấp đôi năng lực tấn công mạng của AI Mỗi 5,7 tháng (theo Viện nghiên cứu Lyptus, Úc) Tốc độ tăng gấp đôi độ phức tạp nhiệm vụ mà LLM xử lý được Mỗi 3,8 tháng (theo MIT FutureTech) Ngân sách 2 triệu token AI giải quyết bài toán tương đương 3 giờ làm việc chuyên gia (tỷ lệ thành công 50%) Ngân sách 10 triệu token AI xử lý nhiệm vụ tương đương 10,5 giờ chuyên gia con người
Các mô hình tiên tiến nhất hiện nay như GPT-5.3 Codex hay Opus 4.6 đang liên tục đẩy cao giới hạn này.
Ý nghĩa và hệ quả
Sự kiện Claude phá vỡ hàng phòng thủ của FreeBSD đặt ra nhiều câu hỏi cấp bách:
Về mặt phòng thủ
- Các phương pháp bảo mật truyền thống — vốn dựa trên tốc độ phản ứng của con người — liệu còn đủ?
- Khi AI tấn công nhanh hơn gấp nhiều lần khả năng vá lỗi, khoảng cách bất đối xứng giữa tấn công và phòng thủ sẽ ngày càng mở rộng.
Về mặt đạo đức và quản trị
- Việc “bình dân hóa” khả năng tấn công cấp quốc gia tạo ra rủi ro chưa từng có.
- Ranh giới giữa nghiên cứu bảo mật và vũ khí hóa AI ngày càng mong manh.
Về vai trò của con người
- AI đang chuyển từ công cụ hỗ trợ sang tác nhân tự chủ có khả năng hành động độc lập.
- Con người đang dần mất thế chủ động trong cuộc đua giữa tấn công và phòng thủ mạng.
Lời kết
Sự việc này không chỉ là câu chuyện về một lỗ hổng phần mềm bị phát hiện. Đây là tín hiệu cảnh báo về một kỷ nguyên mới, nơi trí tuệ nhân tạo có thể trở thành cả lá chắn lẫn thanh kiếm trong không gian mạng. Tốc độ phát triển năng lực AI đang vượt xa khả năng thích ứng của hệ thống phòng thủ hiện tại, đòi hỏi toàn bộ ngành an ninh mạng phải tái định nghĩa chiến lược từ gốc rễ.
Câu hỏi không còn là “liệu AI có thể phá vỡ hệ thống phòng thủ hay không”, mà là “chúng ta sẽ làm gì khi điều đó đã xảy ra”.
Yên AI sưu tầm


So Sánh Cloud Server Và Web Hosting Truyền Thống: Đâu Là Lựa Chọn Tối Ưu Cho Doanh Nghiệp?
Phân tích chi tiết sự khác biệt giữa Cloud Server và Web Hosting truyền thống [...]
Th9
WordPress 7.1 chính thức ra mắt với hàng loạt cải tiến đột phá
Khám phá WordPress 7.1 với hàng loạt cải tiến vượt bậc: thiết kế responsive không [...]
Th8
So sánh Cloud Server VPS NVMe và VPS SSD: Lựa chọn hạ tầng tối ưu cho Website tải nặng
Bài viết phân tích chuyên sâu so sánh giữa Cloud Server VPS NVMe và VPS [...]
Th8
So Sánh Chi Tiết Web Hosting Và Cloud VPS: Lựa Chọn Nào Phù Hợp Cho Website Thương Mại Điện Tử?
Đối với các doanh nghiệp kinh doanh trực tuyến, hạ tầng máy chủ đóng vai [...]
Th8
Tầm quan trọng của chứng chỉ SSL và bảo mật dữ liệu đám mây đối với doanh nghiệp nhỏ
Phân tích rủi ro rò rỉ thông tin trực tuyến và hướng dẫn cách thiết [...]
Th7
Hướng Dẫn Kiểm Thử Hiệu Năng Chịu Tải NVMe Cloud VPS Với Apache JMeter
Hướng dẫn chi tiết cách sử dụng phần mềm Apache JMeter để giả lập người [...]
Th7
Hướng Dẫn Rà Soát Và Tối Ưu Cấu Hình Firewall Chống DDoS Cho Cụm Cloud Server
Hướng dẫn chi tiết cách rà soát và tối ưu cấu hình Firewall để bảo [...]
Th7
Bảo vệ ứng dụng WordPress trước lỗ hổng RCE và SQLi: Góc nhìn kỹ thuật từ Tadu Cloud
Phân tích từ Tadu Cloud về cách Cloudflare WAF bảo vệ ứng dụng WordPress khỏi [...]
Th7